La sécurité au cœur de chaque décision, intégrée à l'ensemble de votre stratégie technologique
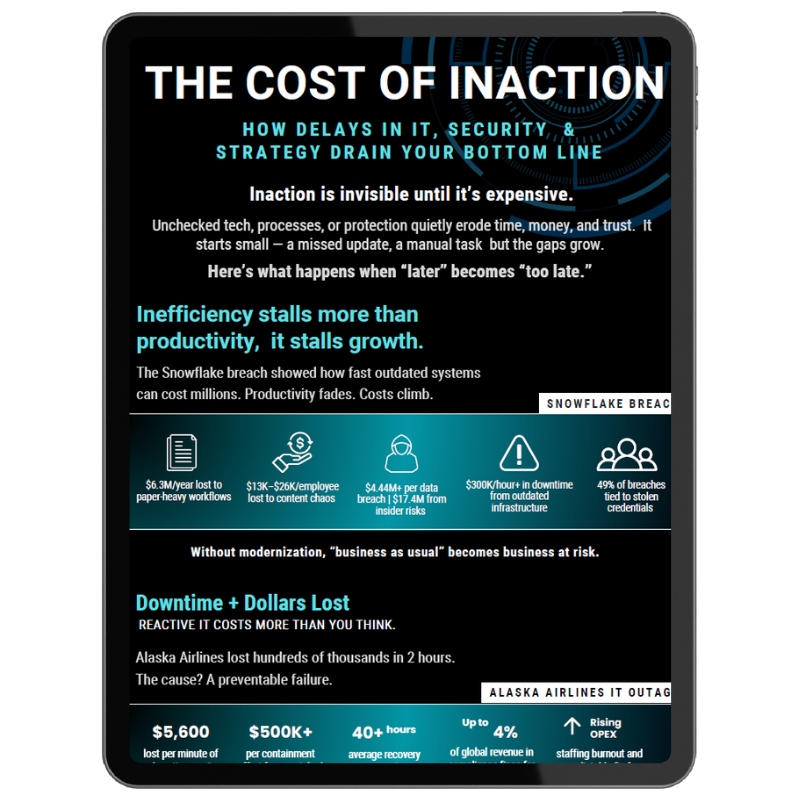
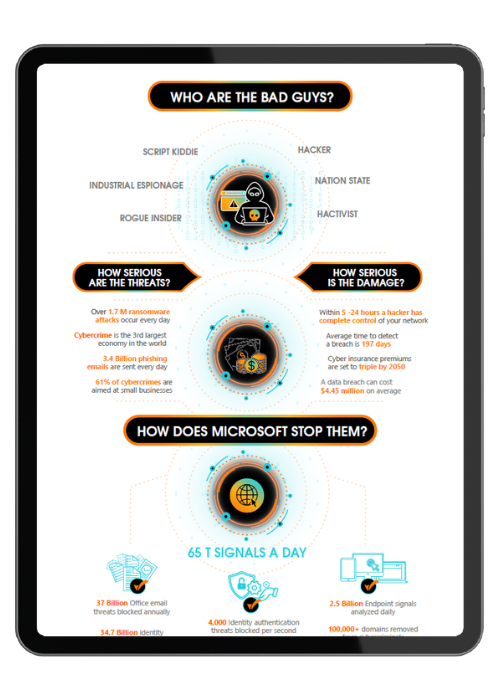
Aujourd’hui, une faille de sécurité coûte en moyenne 4,4 millions de dollars. Se contenter d’enquêter sur les alertes et de surveiller davantage de systèmes n’est pas une stratégie, mais un risque.
En tant que fournisseur de services de sécurité gérés (MSSP) prêt pour l’IA, nous connectons l’ensemble de votre environnement, garantissant ainsi que votre organisation est résiliente, conforme et prête à faire face aux cybermenaces modernes.
Éliminez le bruit et détectez les menaces
Une meilleure façon de gérer la sécurité
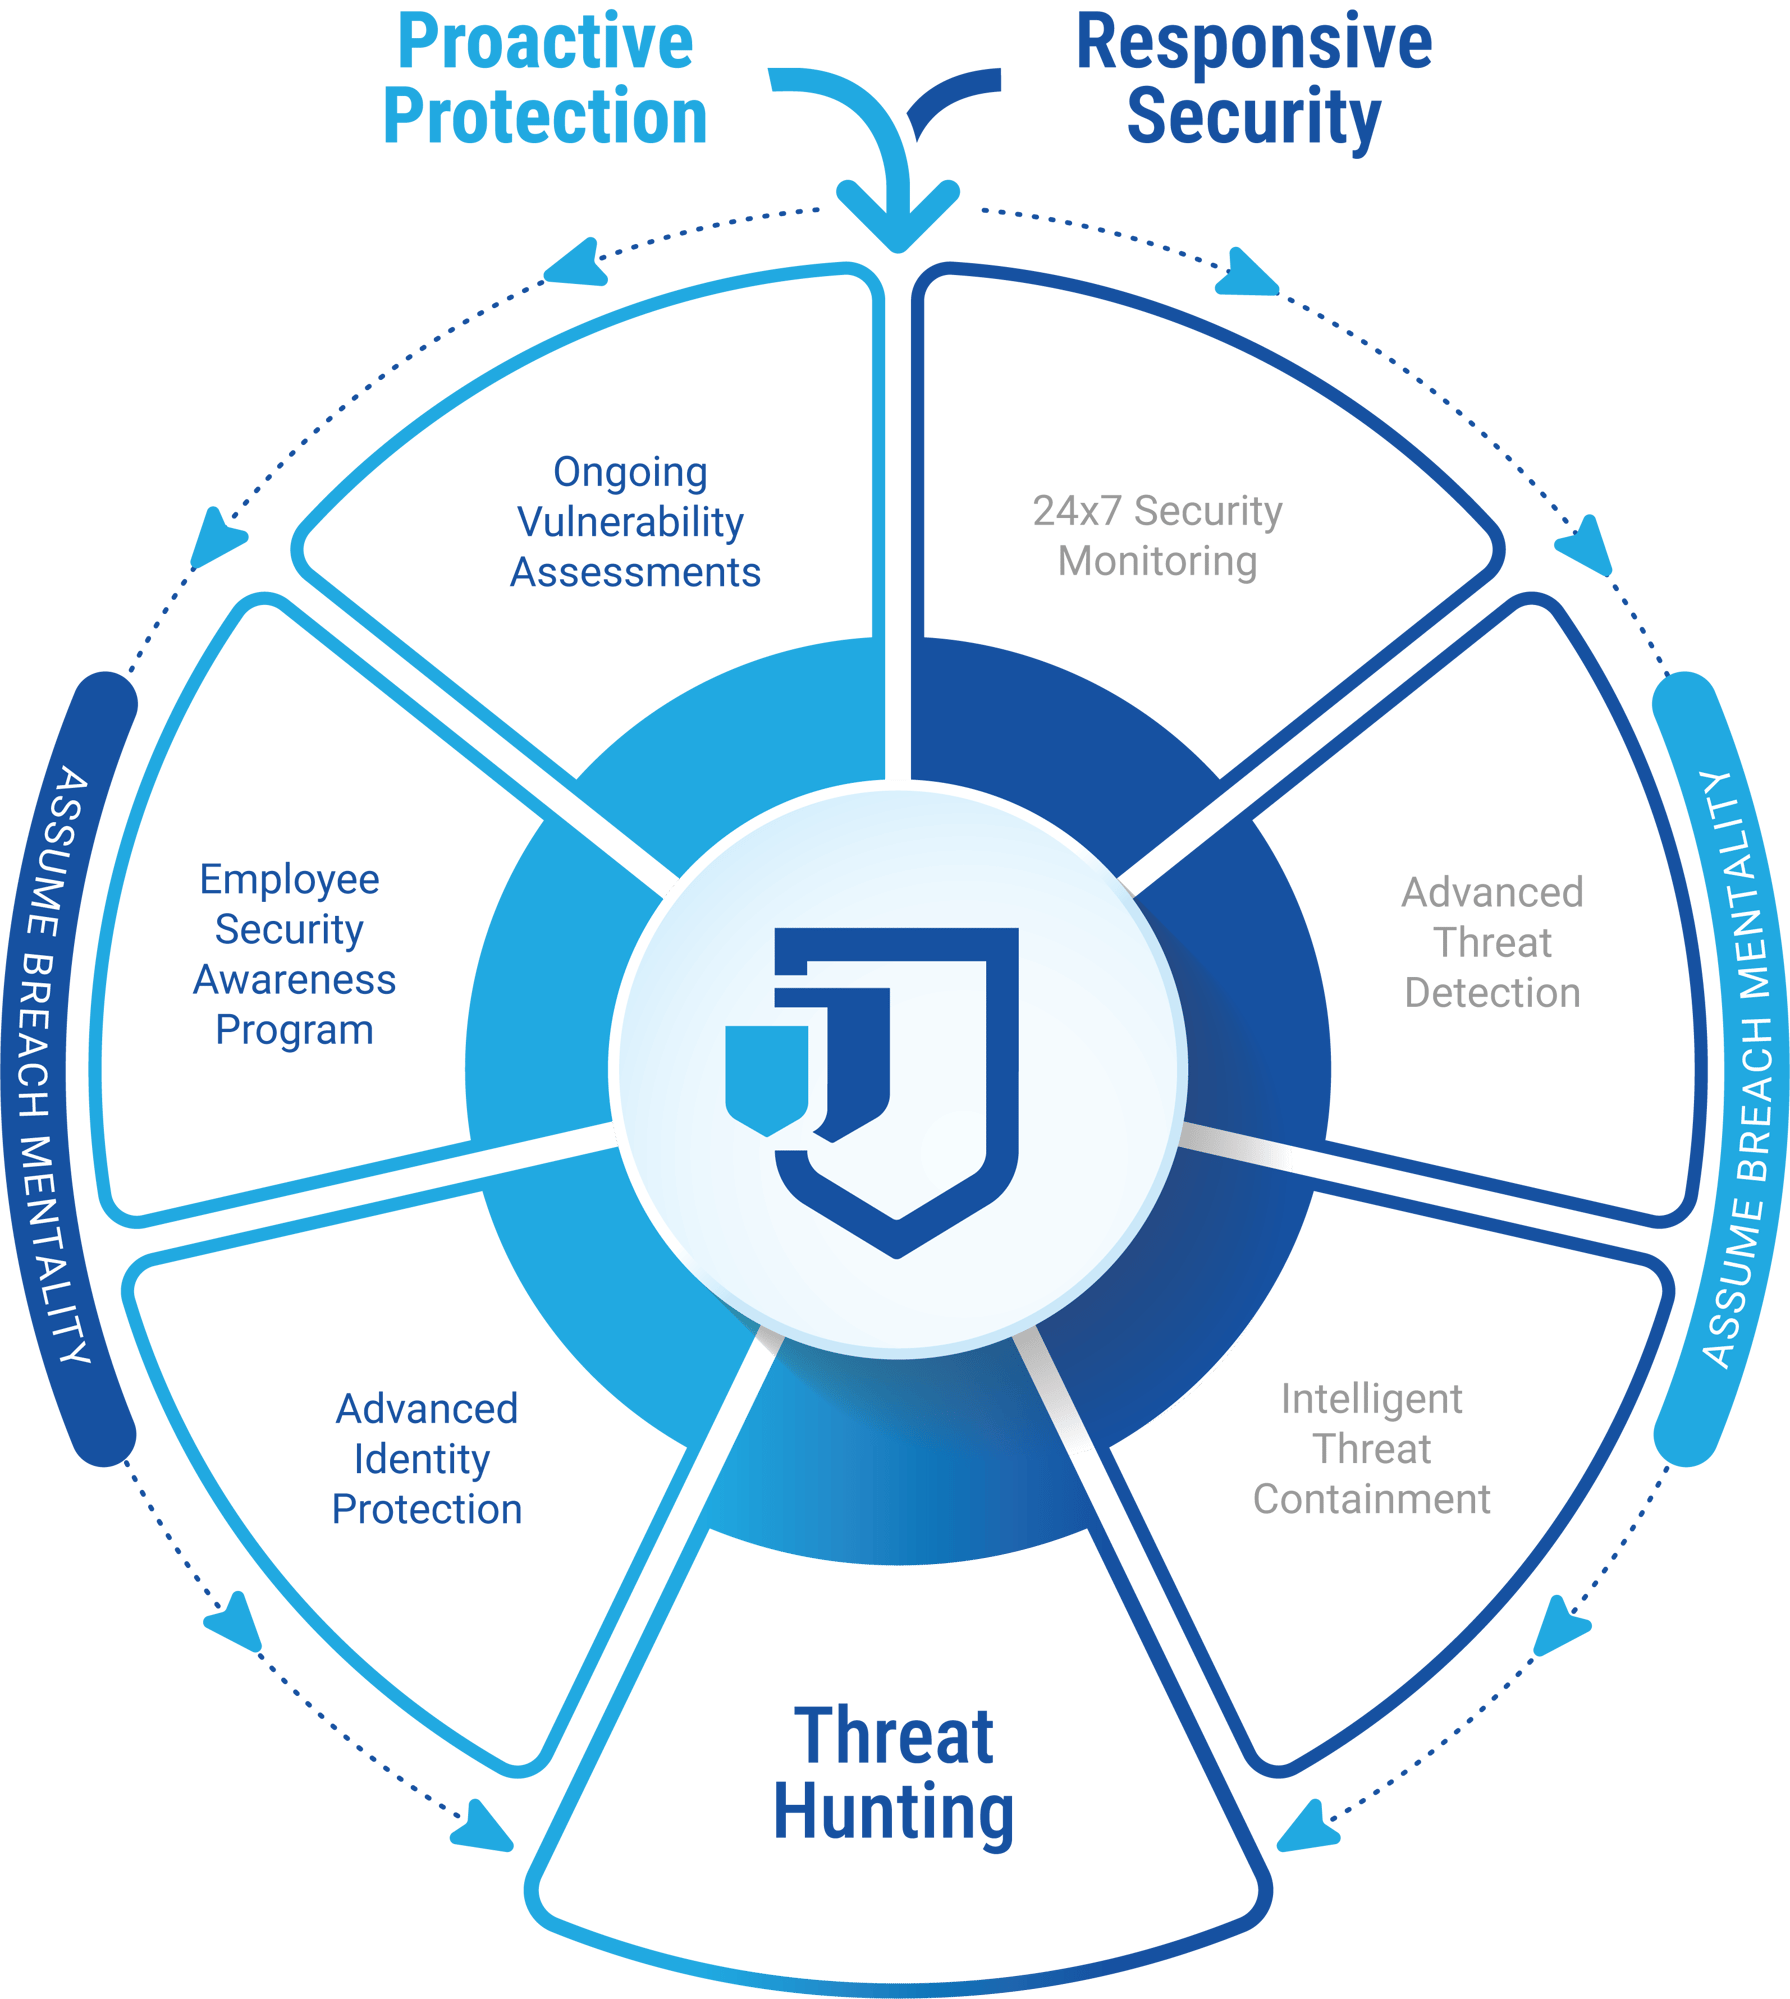
Nous combinons accompagnement stratégique, gestion des opérations de sécurité, optimisation technique et assistance en cas d'incident. Plutôt que de devoir gérer des prestataires et des outils disparates, vous bénéficiez d'un MSSP coordonné et certifié, dont l'objectif est de réduire les risques de manière mesurable.
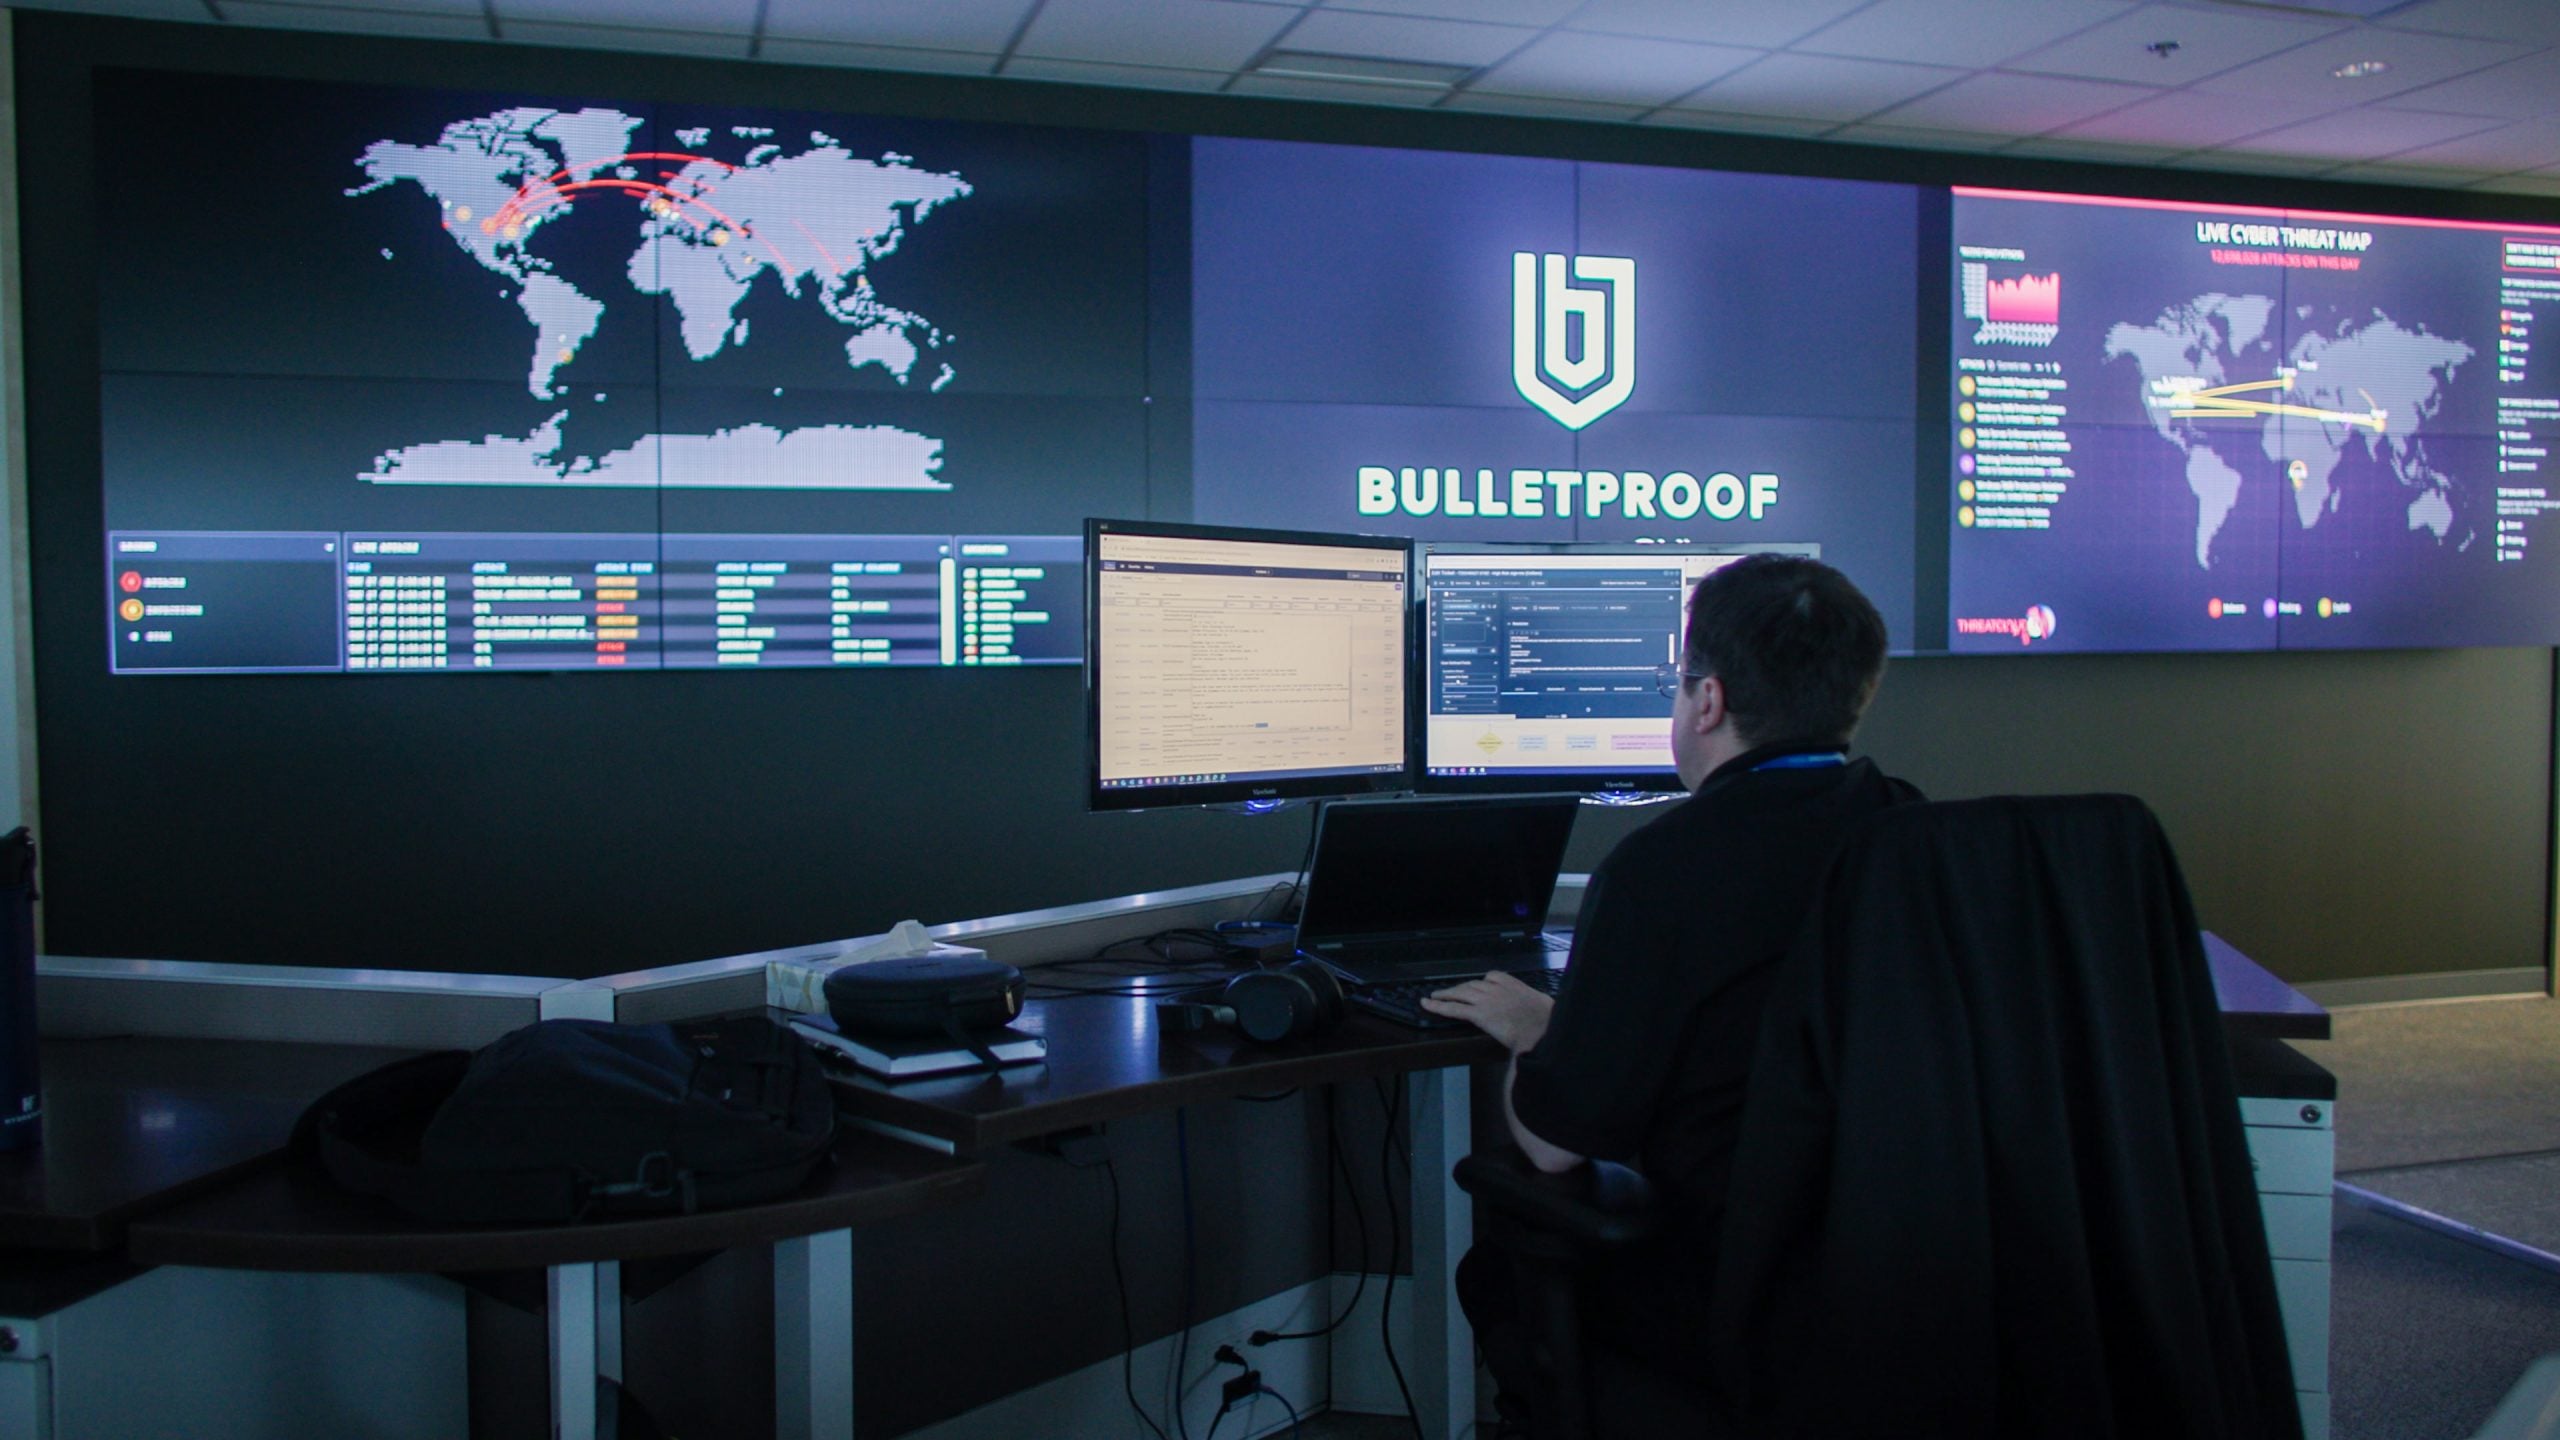
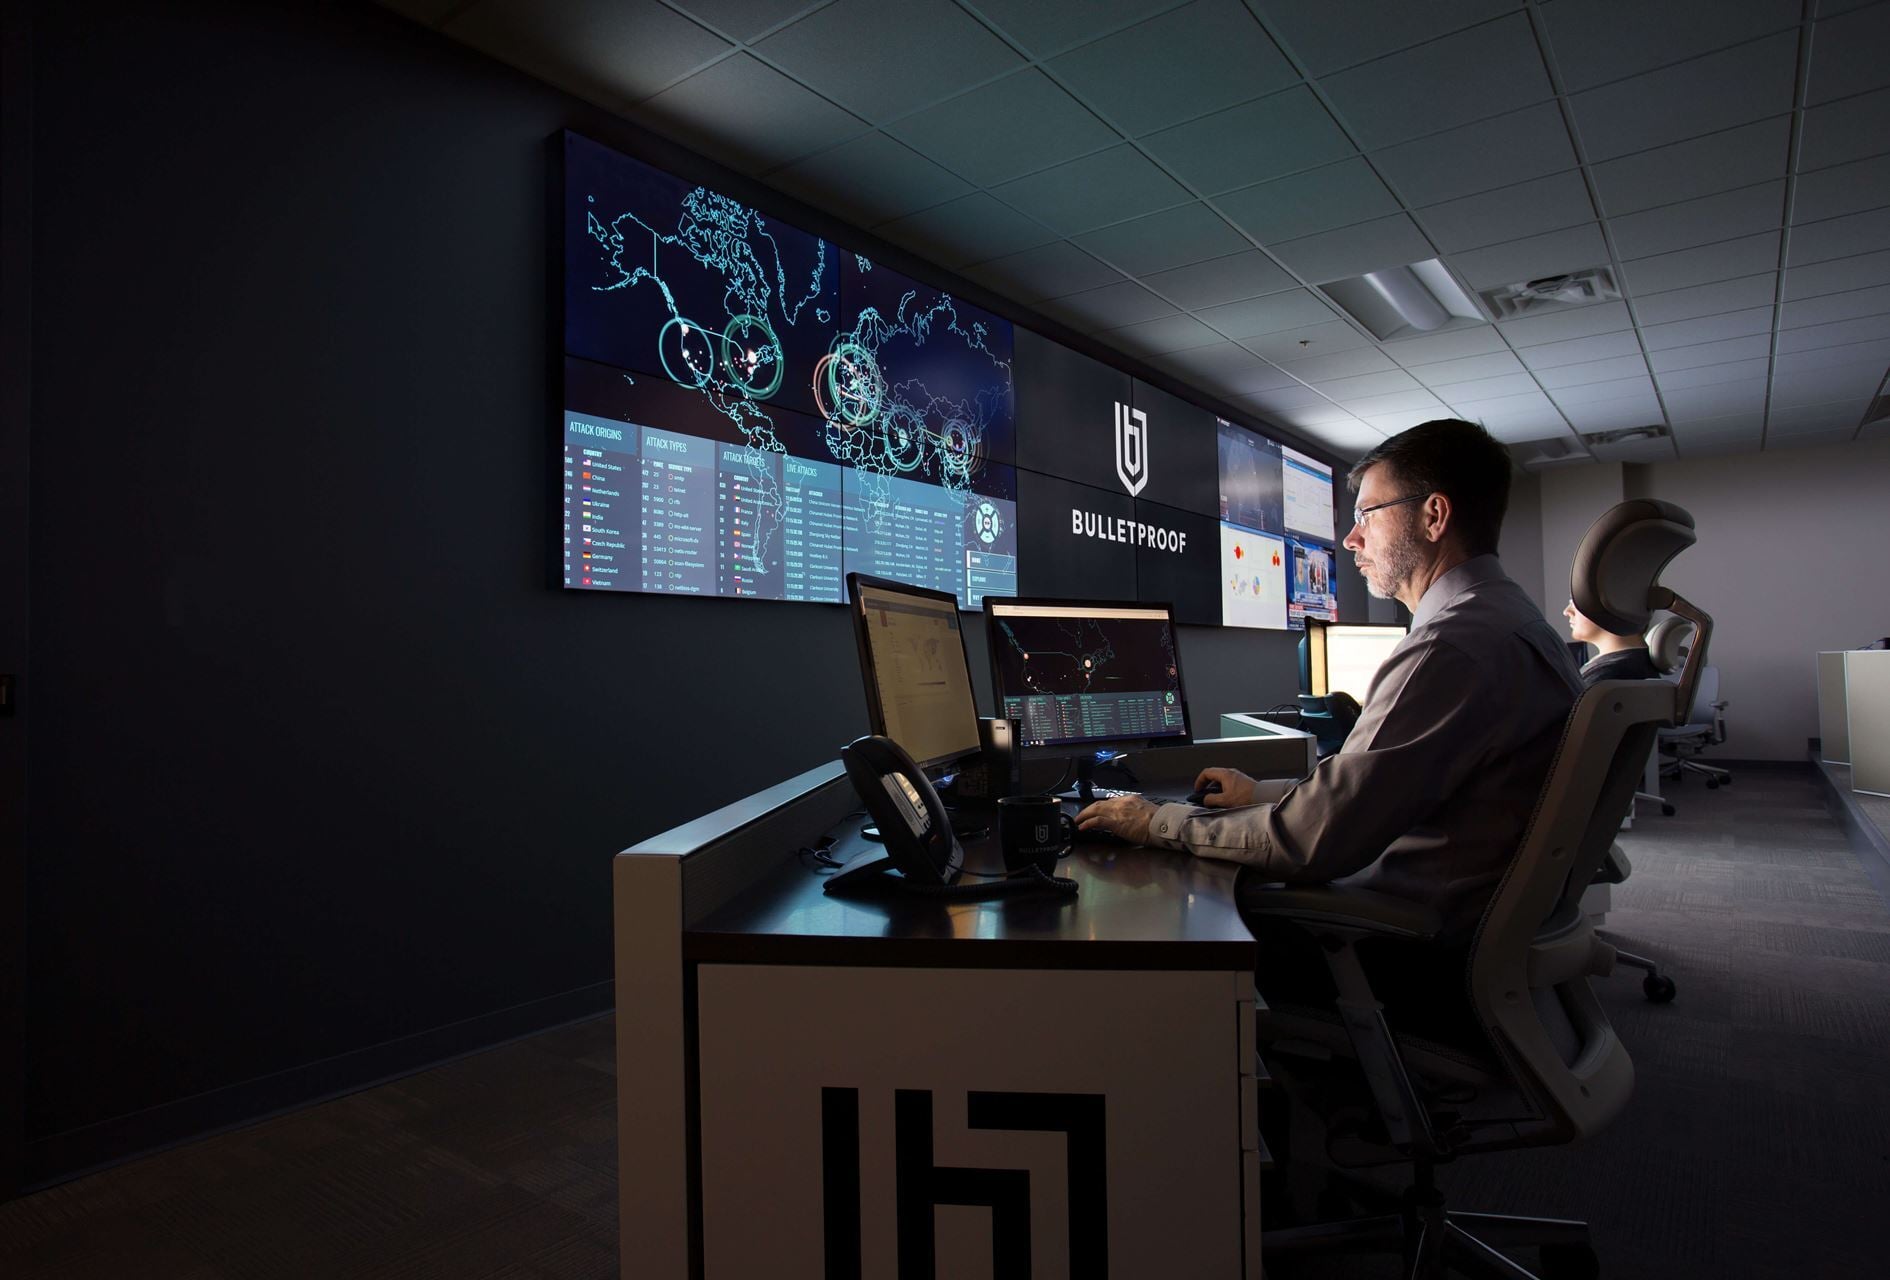
Bénéficiez d'une protection continue assurée par une équipe d'opérations de sécurité répartie géographiquement et certifiée SOC 2 Type II.
- Surveillance, triage, investigation et escalade des menaces 24 h/24, 7 j/7
- Gestion des charges de travail de sécurité, telles que Microsoft E5/E7, la prévention des pertes de données et la technologie CTI avancée
- Corrélation des alertes multiplateforme entre Security Copilot et les outils de sécurité Microsoft
- Surveillance continue des menaces OT/ICS dans les usines et sur les contrôleurs industriels
- Gestion complète du cycle de vie des incidents Recherche active de menaces et enquêtes menées par des analystes
- Procédures d’escalade claires et rapports destinés aux dirigeants et aux équipes techniques
Que vous transfériez des charges de travail vers Azure ou que vous combliez des lacunes en matière de configuration et de sécurité, Bulletproof vous indique clairement la marche à suivre. Identifiez vos points faibles et déterminez les priorités à traiter en premier lieu.
- Évaluations de la posture de sécurité de Microsoft 365
- Évaluation de la protection contre les menaces
- Évaluations de la sécurité des données
- Validation de la configuration de sécurité
- Recommandations de correction classées par ordre de priorité en fonction des risques
- Tests d’intrusion
- Évaluations de l'état de préparation à l'IA/li>
Les outils de sécurité Microsoft offrent une protection optimale lorsqu'ils sont déployés dans l'ensemble de votre environnement numérique. Maîtrisez plus rapidement les menaces et assurez votre reprise d'activité en toute confiance grâce à la détection et à la réponse gérées (MDR).
- Analyse et validation des alertes
- Exposition des données par l’IA, détection des menaces et triage
- Contrôle du cycle de vie des agents par l’IA
- Conseils pour le confinement des incidents
- Analyse des causes profondes
- Coordination de la réponse aux incidents
- Rapports destinés à la direction et aux parties prenantes
- Recommandations de renforcement de la sécurité après un incident
Découvrez nos services de réponse aux incidents
On ne peut ni gérer ni sécuriser ce qu'on ne voit pas. Transformez les technologies de sécurité en un programme de sécurité concret et solide.
- Recommandations relatives à l’architecture de sécurité Microsoft
- Optimisation et gestion de la sécurité E5
- Alignement des licences et des capacités
- Gouvernance des applications cloud
- Recommandations en matière d’identité et d’accès
- Alignement du cadre de conformité et de sécurité
- Conseil sur les nouvelles technologies Microsoft
- Maturité en matière de sécurité et planification de la feuille de route
Découvrez nos services de conseil en sécurité
RÉSULTATS
Moins de cloisonnements. Une meilleure visibilité. Une défense cohérente.
Bénéficiez d'une couverture en dehors des heures de bureau sans avoir à supporter les coûts, la complexité et les difficultés de recrutement liés à la mise en place d'un centre d'opérations de sécurité (SOC) interne fonctionnant 24 heures sur 24, 7 jours sur 7.
Veillez à ce que les mesures de sécurité restent conformes à vos normes approuvées à mesure que vos utilisateurs, vos applications, vos appareils et votre environnement cloud évoluent.
Nous adaptons les informations pertinentes sur les menaces à votre environnement, au lieu de vous fournir des renseignements génériques ne débouchant sur aucune action concrète.
Nous vous aidons à mettre en place un processus d'intervention standardisé afin que vous puissiez réagir plus rapidement aux cybermenaces.
Aider les collaborateurs à identifier les menaces tout en offrant à la direction une vision claire des tendances en matière de performances et de risques.
Protégez votre entreprise grâce à :
-
une surveillance compatible avec l’IA
-
Triage des alertes
-
Adoption sécurisée de l’IA
-
Enquêtes sur les terminaux, les identités, les e-mails, les applications cloud, les serveurs, les réseaux et les environnements OT/ICS pris en charge
Renforcez en permanence votre environnement de sécurité Microsoft grâce à :
-
l'optimisation de la suite Defender
-
Des règles de base
-
La surveillance des configurations
-
Détection des écarts
Identifiez les menaces émergentes avant qu'elles ne se transforment en incidents grâce à :
-
Des informations de renseignement sur les cybermenaces soigneusement sélectionnées
-
La surveillance du dark web
-
Enquêtes basées sur l’IA
-
Une approche de la traque des menaces menée par des experts et fondée sur des hypothèses
Réduisez la confusion lorsque chaque minute compte grâce à :
-
des guides d'intervention SOAR automatisés
-
Des procédures d'escalade structurées
-
Des conseils pour le confinement des incidents
-
Des analystes expérimentés qui connaissent bien votre environnement
Réduisez les risques évitables grâce à :
-
Des campagnes de sensibilisation à la sécurité gérées
-
de formation ciblées Simulations de hameçonnage -
L'adoption continue des nouvelles fonctionnalités Microsoft
-
Suivi des performances et des coûts par rapport aux objectifs métier
-
Un cycle d’amélioration continue
Pourquoi les entreprises choisissent Bulletproof
« Bulletproof n’est pas simplement un fournisseur Microsoft parmi tant d’autres. C’est un véritable partenaire. Son équipe nous accorde une attention personnalisée, travaille en étroite collaboration avec nos experts en sécurité et adapte son approche à nos besoins et à notre secteur d’activité. »
« Lorsque nous avons été victimes d’une tentative d’hameçonnage, Microsoft Defender l’a immédiatement bloquée et Bulletproof a rapidement évalué la situation. Le message malveillant a été bloqué et mis en quarantaine avant d’avoir pu causer le moindre préjudice. »
« Bulletproof comprend notre activité et apporte une véritable expertise dans les domaines de l'informatique, de la sécurité, de la conformité et des solutions Microsoft. Son équipe travaille en étroite collaboration avec la nôtre, s'adapte à l'évolution de nos besoins et nous aide à garder une longueur d'avance dans un monde numérique en constante évolution. »
« Le fait de pouvoir compter sur un seul partenaire de confiance pour la gestion des services informatiques, la gestion de la sécurité et les licences Microsoft nous a permis de simplifier un environnement complexe, de réduire nos coûts et d’améliorer l’efficacité de notre infrastructure informatique d’au moins 20 %. »
« Le service MXDR de Bulletproof, à la fois flexible et haut de gamme, s'adapte à notre environnement et aux défis de sécurité en constante évolution, ce qui nous aide à garder une longueur d'avance sur les menaces et à rester en conformité. »
« Bulletproof était sur place et prêt à nous aider à maîtriser la situation. Ils ont tout de suite établi le contact avec notre équipe et ont travaillé à nos côtés comme s’ils en faisaient partie. »
« Bulletproof n’est pas simplement un fournisseur Microsoft parmi tant d’autres. C’est un véritable partenaire. Son équipe nous accorde une attention personnalisée, travaille en étroite collaboration avec nos experts en sécurité et adapte son approche à nos besoins et à notre secteur d’activité. »
Une solution à laquelle les entreprises font confiance pour assurer leur protection 24 heures sur 24
Identifiez les failles de votre protection contre les menaces
Bénéficiez d'une vue d'ensemble complète de votre niveau de sécurité Microsoft actuel et identifiez les risques qui nécessitent une attention immédiate.
Une expertise de niveau CISO sans les coûts liés à un poste de direction
Un responsable virtuel de la sécurité de l’information (vCISO) apporte une vision de la cybersécurité de niveau directionnel sans les coûts ni les engagements liés à l’embauche d’un cadre à temps plein. Nos vCISO alignent votre gouvernance de la sécurité sur vos objectifs métier fondamentaux, en élaborant des feuilles de route concrètes à court et à long terme qui relient les décisions informatiques quotidiennes, les exigences de conformité et la prévention des menaces.
L'expérience « Bulletproof »
Au lieu d'ajouter la sécurité après coup, nous harmonisons votre écosystème Microsoft, les flux de travail de vos équipes et vos mesures de protection contre les menaces au sein d'un modèle coordonné qui protège vos collaborateurs et s'adapte à mesure que votre entreprise se développe.
Faites un pas vers une sécurité renforcée
RESSOURCES CONNEXES
Ressources pour renforcer votre stratégie de sécurité
Aucun résultat
Foire aux questions
Découvrez comment un prestataire de services de sécurité gérés peut aider votre entreprise
Un fournisseur de services de sécurité gérés (MSSP) aide les entreprises à mettre en œuvre et à améliorer leur programme de cybersécurité.
L'étendue exacte dépend du niveau de service. Les services de sécurité gérés « Bulletproof » peuvent inclure :
-
une surveillance SOC 24 h/24, 7 j/7
-
Triage des alertes et enquêtes menées par des analystes
-
Réponse aux incidents et gestion du cycle de vie complet
-
Gestion de Microsoft Sentinel
-
Déploiement et optimisation de Microsoft Defender
-
Détection des configurations et des écarts
-
Renseignements sur les cybermenaces
-
Surveillance du dark web
-
Détection et triage des alertes liées à l’IA
-
Rapports destinés à la direction et rapports techniques
-
Évaluations de sécurité et conseils stratégiques
Les modules complémentaires peuvent inclure :
-
Recherche avancée de menaces
-
Sécurité des données et prévention gérée des pertes de données (DLP)
-
Formation à la sensibilisation à la sécurité
-
Surveillance des systèmes OT/ICS
-
Optimisation de la sécurité des offres Microsoft E5 et Microsoft E7
Un MSSP propose généralement une large gamme de services de sécurité externalisés, pouvant inclure la surveillance, la gestion des technologies, les évaluations, la conformité et le conseil. La détection et la réponse gérées (MDR) se concentrent plus spécifiquement sur la détection, les enquêtes et la réponse aux menaces. La détection et la réponse étendues (XDR) établissent des corrélations entre les informations de sécurité provenant de multiples domaines, tels que les terminaux, les identités, la messagerie électronique, les applications et les charges de travail dans le cloud. Le XDR géré (MXDR) combine cette visibilité technique élargie avec une surveillance, des enquêtes, la recherche active de menaces et une réponse assurées 24 h/24 et 7 j/7 par des experts.
=Pour la plupart des organisations, pas tout à fait. Un MSSP prend en charge la fonction de sécurité opérationnelle : surveillance 24 h/24 et 7 j/7, tri des alertes, enquêtes, gestion des outils et contrôle des configurations. Ce qui reste en interne, ce sont la responsabilité des décisions en matière de risques, le contexte métier, le pouvoir d’approbation des changements et les relations qu’une équipe externe ne peut pas entretenir.
En général, une petite équipe de sécurité interne est nécessaire pour définir l'orientation et prendre les décisions, tandis qu'un MSSP se charge du travail opérationnel continu en arrière-plan. Si votre organisation ne dispose d'aucune capacité de sécurité interne, vous pouvez associer des services gérés à un CISO virtuel pour couvrir la couche de gouvernance et de prise de décision.
L'externalisation peut s'avérer appropriée lorsque votre organisation :
- ne peut pas assurer une couverture interne 24 heures sur 24, 7 jours sur 7
- a des difficultés à recruter ou à fidéliser des analystes de sécurité
- est submergée par le volume d’alertes
- Ne dispose pas de l’expertise nécessaire concernant Microsoft Sentinel ou Defender
- doit améliorer sa capacité de réaction aux incidents
- Doit démontrer sa gouvernance en matière de sécurité auprès des dirigeants ou des autorités de régulation
- Souhaite réduire la prolifération des fournisseurs de sécurité
- Doit améliorer le retour sur investissement de ses
- Microsoft
- A subi une violation de données ou un incident de sécurité majeur
Comblez les lacunes de votre dispositif de sécurité
Bénéficiez de services de sécurité gérés natifs Microsoft disponibles 24 h/24 et 7 j/7, ainsi que d’un plan clair pour réduire les risques sans avoir à mettre en place ni à doter en personnel un centre d’opérations de sécurité (SOC) en interne.